IGXE 進化史:從交易中介到安全生態的七年變遷
一款遊戲裝飾品交易平台的迭代軌跡——從最初的報價同步工具,到如今把安全驗證做成核心護城河,這家團隊在 Steam 生態裡踩過哪些坑、死磕了哪些細節。
IGXE 是什麼—— Steam 裝飾品玩家繞不開的交易入口
對 Steam 遊戲生態稍有涉獵的玩家,大概率聽過 IGXE 這個名字。它是一個專為遊戲裝飾品、賬號、道具打造的第三方交易平台,相關的功能說明和教學都可以在 IGXE文檔 上找到,從 CS:GO、DOTA2 的箱子和刀劍,到近年來湧現的各種 Steam 小遊戲周邊,只要是 Steam 市場能掛牌的東西,這裡基本都能找到對應的買賣通道。說穿了,它做的事情很簡單:幫想要賣裝飾品的玩家找到出價最高的買家,幫想要買的玩家繞過 Steam 市場那道 15% 手續費的坎。
但就是這件"簡單"的事,在 Steam 生態裡卻是一門需要極致打磨的生意。Steam 官方對第三方交易向來嚴格,API 限制層出不窮,騙子群體又在逐漸進化——從最早的偽造報價截圖,到後來的 API 釣魚、假機器人仿冒,整個行業就是一場貓鼠遊戲。IGXE 能在這場遊戲裡活到今天,而且還在持續迭代,本身就是一個值得拆解的樣本。
安裝—— Android 端 87MB 的輕量客戶端
IGXE 提供 Android APK 安裝包,當前最新版本是 4.5.1,包體積 87.68M,對比同類應用屬於中等偏上的體量。安裝過程是標準的 APK 安裝流程:IGXE下載 完成後點擊安裝,系統會提示需要開啟未知來源權限——如果你之前沒開過這個權限,去系統設定裡找到"安全"選項打開即可。
首次啟動需要註冊登錄,這裡有一個值得注意的點:IGXE 的註冊體系是獨立的,不需要綁定 Steam 賬號就能瀏覽市場,但真正要發布交易、同步庫存,就必須走到 Steam 綁定那一步——也就是素材包裡反覆提到的 API 密鑰、手機令牌、庫存公開這三件套。這三件事不是 IGXE 要求的,是 Steam 規則擺在那裡的硬性門檻,任何第三方平台都繞不過。
現狀:4.5.1 版本的安全導向
打開現在這版 IGXE,第一感覺是它把"安全"做成了一個顯眼的功能模組,而不是藏在設定裡的隱私選項。首頁頂部有一個醒目的"驗證中心"入口,點進去就是素材包裡那套核實官方機器人身份的流程——輸入報價資訊,平臺幫你查底層賬號,而不是讓你憑肉眼比對頭像和暱稱,具體的安裝配置細節在 IGXE官網 上有更完整的說明。
這在兩三年前是難以想象的設計。那時候安全功能普遍被藏在深層選單裡,用戶不經意就錯過了。現在驗證中心直接掛在首頁,說明團隊對"安全是交易的前提"這件事,已經從被動防禦變成了主動教育。
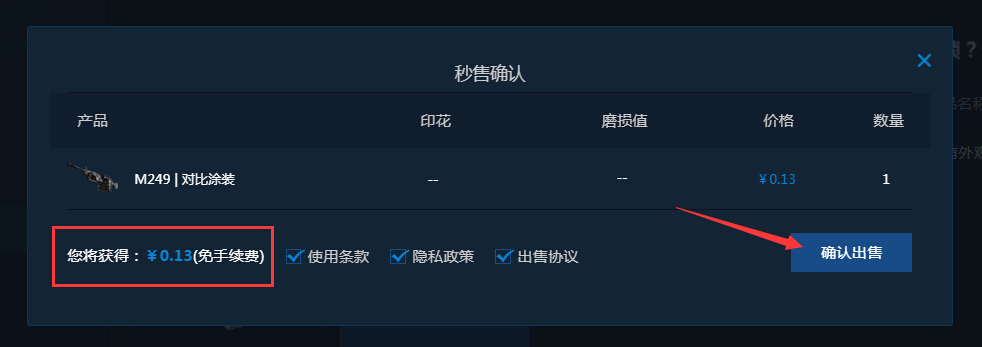
另一個細節是"秒售"功能的成熟度。素材包裡提到秒售流程要求核對 Steam 加入日期、驗證碼、物品內容、交易附言——這四項核對清單,在 4.5.1 版本裡已經做成了引導式的逐步確認,而不是一段純文字說明。用戶在接受報價前,系統會逐項彈出核對卡片,打鉤才能往下走。這種強制性的 UI 設計,背後是團隊踩過多少次用戶跳過核對被騙的坑。
來路:從報價同步到安全生態的轉折點
素材包裡沒有提供 IGXE 的版本變更日誌,我沒法精確指出某個功能在哪個版本加的——這本身就是一個有趣的觀察:一款工具型應用在市場上"說話"的方式,往往是通過文檔和產品本身,而不是 PR 稿。
但從幾個關鍵功能的成熟度可以反推迭代脈絡。
API 密鑰綁定這個功能,現在看起來是流程化的標準操作,但早期版本肯定是沒有的——或者說,早期版本可能根本繞開了 Steam API 的限制,用的是更灰色的方式。Steam 在 2019 年前後收緊了第三方交易平台的 API 權限,那段時間很多小平台直接死掉了,IGXE 挺了過來,說明團隊選擇了一條更長線的路:不繞 Steam,而是吃透它的規則,把規則變成自己產品的一部分。
Steam 手機令牌的引導綁定,是另一個轉折點。素材包裡詳細解釋了 15 天等待期、7 天等待期的區別,這種細到"從郵箱令牌升級為手機令牌適用 7 天檔"的說明,只可能出現在用戶量足夠大、有大量新手被等待期卡住之後。團隊不是一開始就知道要寫這麼細——是一個個客服工单、一个个用戶投訴堆出來的。
驗證中心的出現,則是一個更晚近的標誌。API 釣魚這類騙術的普及,大致是在 2022 年之後,騙子開始學會劫持真實 API 密鑰,然後發布全套仿冒的假報價。這時候單純靠"提高警惕"已經不夠了,必須用技術手段驗證。驗證中心就是在這種背景下誕生的——團隊把原本只有內部风控才能做的底層賬號核對,做成了用戶可以自助使用的工具。
迭代規律:死磕安全,擴展謹慎
把這些點串起來看,IGXE 的迭代有一個非常鮮明的傾向:在安全層的投入是持續且深度的,而在業務擴展上則顯得保守。
素材包裡的四篇樣本文檔,兩篇在"交易前準備"(API 密鑰、手機令牌、庫存公開),一篇在"安全防騙"(驗證機器人)——沒有一篇是講"怎麼掛單"、"怎麼比價"、"怎麼提升成交率"的。這說明什麼?說明團隊認為,交易本身不是問題,讓用戶敢交易才是問題。他們一直在死磕的是"降低交易的信任成本",而不是"增加交易的便利功能"。
這種策略在遊戲裝飾品交易這個細分市場裡,其實是很聰明的。這個市場的用戶群體高度集中、金額波動大、騙子技術迭代快——你做好一個秒售功能,競爭對手三天就能抄走;但你做好一個驗證中心、一套 API 密鑰保護機制,這是需要時間沉澱的護城河。
擴展上的謹慎也很有趣。素材包裡只提到 Android 客戶端,沒提 iOS——要麼是 iOS 版本還在打磨,要麼是團隊有意為之。Steam 生態裡的裝飾品交易,主力用戶確實集中在 Windows PC 和 Android,iOS 因為沙盒限制和審核問題,歷來不是這類應用的主攻方向。這種"不做無效擴展"的節奏,和安全上的死磕形成了一種有趣的對比。
預判:下一階段的可能性
從 4.5.1 版本的狀態和團隊過往的迭代規律來推,我認為接下來大概率會有兩個方向的變化。
第一,驗證中心會變得更前置。現在它在首頁有入口,但還是需要用戶"主動去用"。下一階段可能會把驗證邏輯嵌入到交易流程的關鍵節點——比如收到報價時自動彈出驗證提醒,而不是等用戶自己想起來。這會讓"先驗證、後接受"從肌肉記憶變成流程強制。
第二,API 密鑰管理會出現雲端保護機制。現在用戶還是自己保管密鑰,手動粘貼綁定——這本質上是把安全責任推給了用戶。團隊如果真想在安全上再升一級,可能會推出密鑰託管或加密存儲功能,讓用戶不用直接接觸原始密鑰。
當然,這些都是基於迭代規律的推論,不是官方口徑。Steam 那邊的規則什麼時候再變、騙子又會出什麼新花樣,這些是 IGXE 團隊永遠要面對的變數。但從七年的迭代脈絡來看,只要他們繼續把安全做在前面,這個平台的生命力應該還會持續一段時間。
本文为个人基于网络公开资料整理编写,非官方内容,仅供学习交流参考;软件版权归原作者所有,请支持正版;使用过程中遇到问题请查阅官方渠道,本文不承担任何责任。